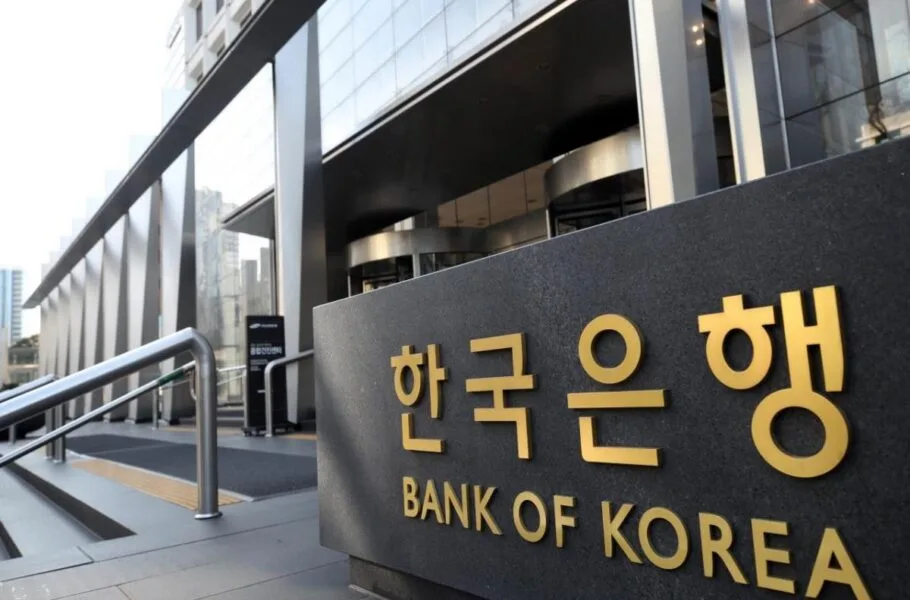
به نقل از دیجیتال مارکتینگ ایران، موجی از حملات سایبری به بانکها و مؤسسات مالی کره جنوبی باعث شده نهادهای ناظر این کشور نشست اضطراری با مدیران بانکها و فعالان حوزه مالی برگزار کنند. در یکی از مهمترین ابعاد این پرونده، احتمال استفاده مهاجمان از ایجنتهای هوش مصنوعی (AI Agents) برای شناسایی آسیبپذیریها و دسترسی غیرمجاز به سامانههای بانکی مطرح شده است.
کمیسیون خدمات مالی کره جنوبی پس از گزارش چندین مورد نفوذ، از بانکها، شرکتهای اعتباری و نهادهای مرتبط خواسته است وضعیت امنیتی سامانههای خود را دوباره بررسی کنند. این واکنش در شرایطی انجام شده که گزارشهای جداگانهای از دسترسی غیرمجاز به اطلاعات مشتریان و نفوذ به زیرساختهای چند بانک بزرگ این کشور منتشر شده است.
هنوز ابعاد دقیق همه این حملات مشخص نیست و تحقیقات نهادهای امنیتی و مالی کره جنوبی ادامه دارد. با این حال، احتمال استفاده از ابزارهای هوش مصنوعی در یکی از حملات، توجه ویژهای را به تغییر ماهیت تهدیدهای سایبری علیه مؤسسات مالی جلب کرده است.
نشست اضطراری مقامهای مالی کره جنوبی
کمیسیون خدمات مالی کره جنوبی پس از افزایش گزارشهای مربوط به نفوذ سایبری، با مدیران بانکها و سایر نهادهای مالی جلسهای اضطراری برگزار کرد. هدف این نشست، بررسی وضعیت امنیت سامانهها و دریافت گزارش درباره اقدامات انجامشده برای جلوگیری از دسترسی غیرمجاز اعلام شده است.
نهادهای مالی نیز موظف شدهاند سامانههای خود را برای شناسایی نقاط ضعف احتمالی بررسی کنند. اهمیت این اقدام از آنجا ناشی میشود که بانکها حجم زیادی از اطلاعات حساس مشتریان را در اختیار دارند و هرگونه نفوذ میتواند علاوه بر خسارت مالی، پیامدهای گستردهای برای حریم خصوصی کاربران داشته باشد.
کمیسیون خدمات مالی همچنین اعلام کرده است که جلسه دیگری با بانکها در روزهای آینده برگزار خواهد شد. این موضوع نشان میدهد نهادهای نظارتی کره جنوبی پرونده حملات اخیر را بهعنوان مجموعهای از رخدادهای جداگانه و در عین حال مرتبط از منظر امنیت زیرساختهای مالی دنبال میکنند.
اطلاعات ۸۹ مشتری هانا بانک افشا شد
یکی از مواردی که در جریان بررسی حملات اخیر مطرح شده، مربوط به هانا بانک (Hana Bank) است. این بانک اعلام کرده اطلاعات ۸۹ مشتری شامل نام، شماره شناسایی شخصی و شماره تلفن افشا شده است.
با این حال، طبق اطلاعات منتشرشده، دادههای مالی این مشتریان در میان اطلاعات افشاشده قرار نداشته است. زمان دقیق وقوع این نفوذ نیز اعلام نشده و بررسی درباره نحوه دسترسی مهاجمان به اطلاعات همچنان ادامه دارد.
این حادثه نشان میدهد که حملات سایبری به بانکها لزوماً با سرقت مستقیم موجودی یا اطلاعات مالی مشتریان همراه نیست. دسترسی به اطلاعات هویتی و تماس نیز میتواند برای حملات بعدی مانند مهندسی اجتماعی، فیشینگ (Phishing) و جعل هویت مورد سوءاستفاده قرار گیرد.
شینهان، KB و Woori نیز هدف حملات قرار گرفتند
کمیسیون خدمات مالی کره جنوبی اعلام کرده است که چند بانک تجاری دیگر از جمله شینهان (Shinhan Bank) و KB نیز حملات سایبری به سامانههای خود را گزارش کردهاند. مقامهای مسئول در حال بررسی جزئیات این حوادث هستند تا مشخص شود مهاجمان از چه روشهایی برای نفوذ استفاده کردهاند و چه میزان داده تحت تأثیر قرار گرفته است.
Woori Bank نیز از وقوع نفوذ در سامانههای خود خبر داده است. در این حادثه، مهاجمان موفق شدهاند به اطلاعات شخصی دسترسی پیدا کنند. جزئیات کامل درباره دامنه این نفوذ و اینکه چه تعداد کاربر تحت تأثیر قرار گرفتهاند، هنوز مشخص نشده است.
تعدد بانکهای درگیر باعث شده موضوع از یک حادثه امنیتی منفرد فراتر برود و به مسئلهای مهم برای نهادهای نظارتی کره جنوبی تبدیل شود. اکنون یکی از پرسشهای اصلی این است که آیا این حملات به یک الگوی مشترک مربوط هستند یا هر بانک با حملهای مستقل مواجه شده است.
احتمال استفاده از ایجنتهای هوش مصنوعی در حمله به شینهان
در میان حوادث اخیر، حمله به شینهان بانک از منظر استفاده احتمالی از فناوریهای هوش مصنوعی اهمیت بیشتری پیدا کرده است. گزارشهای منتشرشده به نقل از کارشناسان امنیت سایبری نشان میدهد مهاجمان ممکن است از ایجنتهای هوش مصنوعی پیشرفته برای شناسایی آسیبپذیریها و یافتن مسیر دسترسی به یک سرویس مورد استفاده فعالان حوزه وام بهره گرفته باشند.
ایجنتهای هوش مصنوعی با ابزارهای هوش مصنوعی مولد معمولی تفاوت دارند. یک مدل زبانی عادی عمدتاً به درخواست کاربر پاسخ میدهد، اما یک ایجنت میتواند مجموعهای از وظایف را بهصورت مرحلهای انجام دهد، اطلاعات جمعآوری کند، نتایج را تحلیل کند و بر اساس آنها اقدام بعدی را انتخاب کند. همین قابلیت در محیطهای سایبری میتواند برای فعالیتهای دفاعی یا، در صورت سوءاستفاده، برای شناسایی نقاط ضعف یک سامانه مورد استفاده قرار گیرد.
البته در پرونده شینهان هنوز مشخص نشده است که استفاده از ایجنت هوش مصنوعی تا چه اندازه در موفقیت حمله نقش داشته است. بنابراین نمیتوان صرفاً بر اساس گزارشهای اولیه نتیجه گرفت که هوش مصنوعی عامل اصلی نفوذ بوده است. تحقیقات بانک و مقامهای امنیت سایبری برای مشخص شدن روش دقیق حمله ادامه دارد.
شینهان درباره نفوذ به سامانههای خود چه میگوید؟
شینهان بانک اعلام کرده فردی خارج از سازمان بدون مجوز به برخی سرویسهای این بانک دسترسی پیدا کرده و اطلاعات مشتریان را به دست آورده است. این بانک برای بررسی علت وقوع حادثه، دامنه دسترسی مهاجم و پیامدهای احتمالی آن، با مقامهای مسئول و متخصصان امنیت سایبری خارج از مجموعه همکاری میکند.
سازمان نظارت مالی کره جنوبی (FSS) نیز بازرسی اضطراری از محل شینهان بانک را آغاز کرده است. هدف این بازرسی، بررسی ماهیت نفوذ و مشخص کردن گستره احتمالی آسیب عنوان شده است.
در چنین حوادثی، بررسی تنها به سرور یا حسابی که مستقیماً مورد نفوذ قرار گرفته محدود نمیشود. کارشناسان امنیت باید مسیر ورود مهاجم، سطح دسترسی ایجادشده، دادههای مشاهده یا استخراجشده، مدت زمان حضور در سامانه و احتمال وجود مسیرهای دسترسی باقیمانده را نیز بررسی کنند.
هوش مصنوعی؛ ابزاری دوگانه در امنیت سایبری
یکی از مدیران شرکت امنیت سایبری جنیانس (GENIANS) گفته است چند حمله اخیر در کره جنوبی از ابزارهای هوش مصنوعی استفاده کردهاند؛ ابزارهایی که در ابتدا برای اهداف دفاعی توسعه یافته و در اختیار جامعه امنیت سایبری قرار گرفته بودند.
این مسئله یکی از چالشهای جدید امنیت سایبری را نشان میدهد: یک فناوری واحد میتواند هم برای محافظت از زیرساختها و هم برای حمله به آنها استفاده شود. ابزارهایی که برای تحلیل رخدادها، بررسی آسیبپذیریها، شناسایی تهدیدها یا خودکارسازی فرایندهای امنیتی ساخته شدهاند، در صورت قرار گرفتن در اختیار مهاجمان میتوانند کاربرد متفاوتی پیدا کنند.
به همین دلیل، توسعه هوش مصنوعی در حوزه امنیت سایبری فقط به ساخت ابزارهای دفاعی قدرتمندتر محدود نمیشود. سازمانها باید نحوه دسترسی به ابزارهای هوش مصنوعی، سطح دسترسی ایجنتها، ثبت فعالیتها و امکان سوءاستفاده از قابلیتهای خودکار را نیز در سیاستهای امنیتی خود لحاظ کنند.
چرا ایجنتهای هوش مصنوعی تهدید متفاوتی ایجاد میکنند؟
یکی از ویژگیهای مهم ایجنتهای هوش مصنوعی، توانایی آنها در انجام زنجیرهای از وظایف است. در یک سناریوی تهاجمی، مهاجم میتواند از مدل هوش مصنوعی برای تحلیل اطلاعات عمومی، دستهبندی داراییهای دیجیتال، بررسی نشانههای آسیبپذیری و اولویتبندی اهداف استفاده کند.
این موضوع لزوماً به معنای آن نیست که ایجنتها میتوانند بهصورت مستقل و بدون دخالت انسان یک حمله پیچیده را انجام دهند. سطح استقلال این سیستمها به ابزارهایی که در اختیارشان قرار گرفته، مجوزهای دسترسی و طراحی عامل بستگی دارد. با این حال، خودکار شدن بخشی از فرایند شناسایی و تحلیل میتواند زمان و هزینه لازم برای برخی فعالیتهای مخرب را کاهش دهد.
برای بانکها، این تغییر اهمیت ویژهای دارد؛ زیرا زیرساختهای مالی معمولاً از تعداد زیادی سامانه، API، سرویس داخلی و سامانههای طرف ثالث تشکیل شدهاند. هر نقطه اتصال جدید میتواند به یک سطح حمله احتمالی تبدیل شود و به همین دلیل، پایش مداوم و مدیریت دسترسی اهمیت بیشتری پیدا میکند.
بانکها باید چه اقداماتی انجام دهند؟
حوادث اخیر کره جنوبی بار دیگر اهمیت بازبینی امنیت سایبری مؤسسات مالی را نشان میدهد. بررسی حسابهای دارای دسترسی حساس، محدود کردن مجوزهای غیرضروری، پایش فعالیت سرویسها و ثبت دقیق رخدادهای امنیتی از جمله اقداماتی است که میتواند در شناسایی سریعتر رفتارهای غیرعادی مؤثر باشد.
همچنین بانکها باید علاوه بر حفاظت از اطلاعات مالی، برای محافظت از دادههای هویتی مشتریان نیز برنامه مشخصی داشته باشند. نام، شماره تلفن و شناسههای شخصی در صورت افشا میتوانند برای حملات مهندسی اجتماعی مورد استفاده قرار بگیرند؛ حتی اگر حساب بانکی یا اطلاعات تراکنشهای مالی مستقیماً در معرض خطر قرار نگرفته باشد.
استفاده از هوش مصنوعی برای دفاع سایبری نیز میتواند بخشی از این رویکرد باشد. سامانههای تشخیص ناهنجاری، تحلیل خودکار لاگها، شناسایی الگوهای مشکوک و اولویتبندی هشدارهای امنیتی از جمله حوزههایی هستند که AI میتواند در آنها نقش داشته باشد. با این حال، استفاده از ایجنتها باید همراه با کنترل دسترسی، نظارت انسانی و ثبت فعالیتها باشد.
تحقیقات درباره حملات بانکی ادامه دارد
در حال حاضر، مقامهای کره جنوبی همچنان در حال بررسی حملات گزارششده به بانکهای مختلف هستند. مشخص شدن اینکه این حوادث ارتباط مستقیمی با یکدیگر دارند یا خیر، یکی از مهمترین بخشهای تحقیقات خواهد بود.
همچنین باید منتظر ماند تا بررسیهای فنی درباره حمله به شینهان مشخص کند آیا واقعاً از ایجنتهای هوش مصنوعی برای شناسایی آسیبپذیری و دسترسی به سرویس بانکی استفاده شده است یا این فناوری تنها در بخشی از فرایند حمله نقش داشته است.
در هر صورت، افزایش احتمال استفاده از ابزارهای هوش مصنوعی در حملات سایبری، بانکها و نهادهای مالی را با نسل جدیدی از تهدیدها روبهرو میکند. هوش مصنوعی میتواند سرعت تحلیل و واکنش تیمهای امنیتی را افزایش دهد، اما همین قابلیت در اختیار مهاجمان نیز قرار گرفته است. به همین دلیل، تقویت کنترل دسترسی، پایش مداوم سامانهها و آمادگی برای مقابله با حملات خودکار، به یکی از موضوعات مهم امنیت بانکداری دیجیتال تبدیل خواهد شد.
برای مطالعه جدیدترین اخبار و تحلیلهای امنیت سایبری، هوش مصنوعی و فناوری مالی به دیجیتال مارکتینگ ایران مراجعه کنید.
“`