به نقل از دیجیتال مارکتینگ ایران، سرویس مدیریت رمز عبور 1Password قابلیت جدیدی با نام 1Password for Agents معرفی کرده است که به ایجنتهای هوش مصنوعی اجازه میدهد با تأیید کاربر وارد حسابهای آنلاین شوند، بدون اینکه رمز عبور یا کدهای ورود مستقیماً در اختیار این ایجنتها قرار بگیرد. این قابلیت تلاش میکند یکی از چالشهای مهم استفاده از هوش مصنوعی عاملمحور را برطرف کند: چگونه میتوان انجام کارهای آنلاین را به دستیار هوش مصنوعی سپرد، بدون اینکه اطلاعات حساس ورود را در اختیار آن قرار داد؟
با گسترش ایجنتهای هوش مصنوعی، این ابزارها دیگر صرفاً به پرسشوپاسخ یا تولید متن محدود نیستند. برخی از آنها میتوانند وبسایتها را باز کنند، فرمها را تکمیل کنند، اطلاعات را بررسی کنند و بخشی از کارهای روزمره کاربران را انجام دهند. اما بسیاری از این وظایف به ورود به حسابهای شخصی نیاز دارند؛ مرحلهای که اگر به شکل ناامن انجام شود، میتواند اطلاعات حساس کاربران را در معرض خطر قرار دهد.
راهکار جدید 1Password این است که اطلاعات ورود را بهجای افشای مستقیم برای ایجنت، از طریق یک فرایند تأییدشده مدیریت کند. طبق اعلام منتشرشده، این قابلیت بدون هزینه اضافی برای کاربران حسابهای Individual و Families که روی دامنه 1Password.com میزبانی میشوند، ارائه میشود. البته پشتیبانی از همه حسابها و همه ایجنتها یکسان نیست و محدودیتهایی برای دسترسی وجود دارد.
1Password for Agents چیست و چگونه کار میکند؟
1Password for Agents قابلیتی برای مدیریت امن ورود ایجنتهای هوش مصنوعی به حسابهای آنلاین است. این سرویس به کاربر اجازه میدهد دسترسی یک ایجنت پشتیبانیشده به اطلاعات ورود مشخصی را بررسی و تأیید کند، بدون اینکه لازم باشد رمز عبور خود را در گفتوگو با دستیار هوش مصنوعی بنویسد یا آن را مستقیماً در اختیار ایجنت قرار دهد.
در روشهای معمول، اگر یک دستیار هوش مصنوعی برای انجام کاری به ورود به وبسایت نیاز داشته باشد، کاربر ممکن است مجبور شود اطلاعات ورود را بهصورت دستی وارد کند یا آن را در اختیار ابزار قرار دهد. این روش میتواند نگرانیهایی درباره ذخیرهشدن اطلاعات، دسترسی ناخواسته یا افشای رمز عبور ایجاد کند.
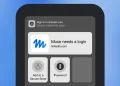
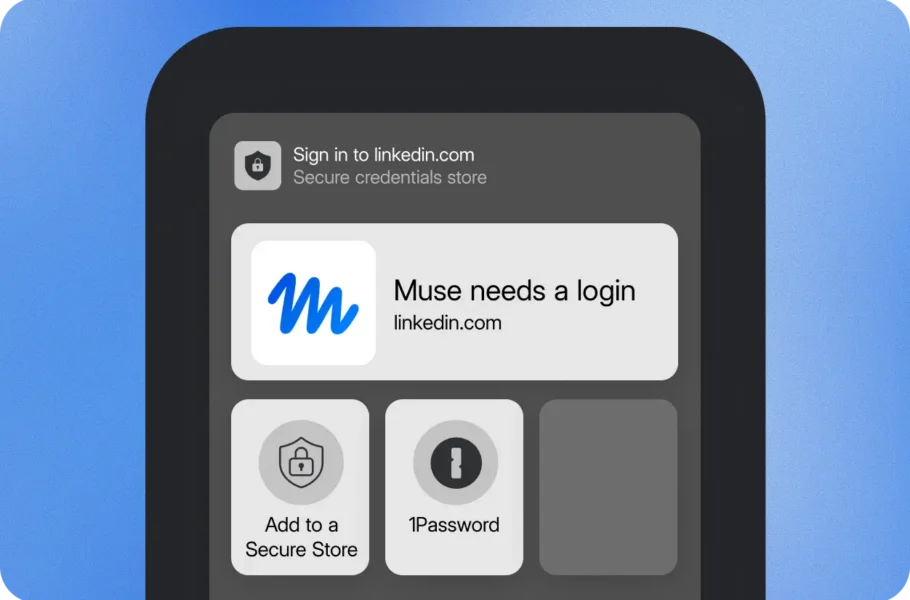
در سازوکار معرفیشده از سوی 1Password، ایجنت پشتیبانیشده هنگام رسیدن به صفحه ورود یک وبسایت، با استفاده از یک کلید دیجیتال خود را شناسایی میکند و درخواست دسترسی به اطلاعات ورود مرتبط را میفرستد. سپس کاربر میتواند درخواست را روی دستگاه شخصی خود بررسی کند و درباره تأیید یا رد آن تصمیم بگیرد.
اگر درخواست تأیید شود، 1Password رمز عبور یا کد یکبارمصرف موردنیاز را مستقیماً در وبسایت وارد میکند. در نتیجه، ایجنت برای ادامه کار خود به ورود موفق نیاز دارد، اما لازم نیست مقدار واقعی رمز عبور را مشاهده کند.
مراحل ورود ایجنت هوش مصنوعی بدون مشاهده رمز عبور
فرایند استفاده از این قابلیت را میتوان در چند مرحله خلاصه کرد:
- شروع یک کار آنلاین: کاربر از ایجنت هوش مصنوعی میخواهد وظیفهای را انجام دهد که به ورود به یک وبسایت نیاز دارد.
- شناسایی ایجنت: ایجنت پشتیبانیشده هنگام رسیدن به صفحه ورود، از سازوکار شناسایی مبتنی بر کلید دیجیتال استفاده میکند.
- ارسال درخواست دسترسی: سرویس برای استفاده از اطلاعات ورود مرتبط، درخواست لازم را ارائه میدهد.
- بررسی توسط کاربر: کاربر درخواست را روی دستگاه شخصی خود مشاهده میکند و میتواند آن را تأیید یا رد کند.
- تکمیل ورود: در صورت تأیید، 1Password اطلاعات لازم را در وبسایت وارد میکند تا ایجنت بتواند کار خود را ادامه دهد.
مزیت اصلی این فرایند، جداکردن دسترسی به حساب از دسترسی مستقیم به رمز عبور است. به بیان ساده، ایجنت میتواند از ورود موفق برای ادامه وظیفه خود استفاده کند، اما لزوماً مقدار رمز عبور را دریافت نمیکند.
این تفاوت از نظر امنیتی مهم است؛ زیرا رمز عبور یکی از اطلاعاتی است که در صورت افشا میتواند برای ورود مجدد به حساب یا دسترسی از مسیرهای دیگر مورد سوءاستفاده قرار بگیرد. بااینحال، پنهانماندن رمز عبور بهتنهایی به معنای بیخطرشدن تمام فعالیتهای ایجنت نیست و باید دامنه اختیارات آن نیز بررسی شود.
آیا ایجنتهای هوش مصنوعی به تمام اطلاعات 1Password دسترسی دارند؟
یکی از نکات مهم در طراحی 1Password for Agents، امکان کنترل دسترسی به اطلاعات ورود مشخص است. اتصال یک ایجنت به این سرویس به معنای اعطای دسترسی خودکار به تمام رمزهای عبور و اطلاعات ذخیرهشده کاربر نیست. کاربران میتوانند تعیین کنند که ایجنت اجازه استفاده از کدام اطلاعات ورود را داشته باشد و در صورت نیاز، اتصال آن را بعداً قطع کنند.
این رویکرد با اصل حداقل دسترسی در امنیت اطلاعات همراستا است. بر اساس این اصل، هر ابزار یا کاربر باید فقط به اطلاعاتی دسترسی داشته باشد که برای انجام وظیفه مشخص خود به آن نیاز دارد. اگر یک ایجنت قرار است وارد یک سرویس مشخص شود، لزوماً نباید به اطلاعات ورود سایر حسابها نیز دسترسی داشته باشد.
بااینحال، باید بین دسترسی به رمز عبور و دسترسی به محتوای حساب تفاوت قائل شد. حتی اگر ایجنت هرگز رمز عبور را نبیند، ممکن است پس از ورود به وبسایت بتواند اطلاعات موجود در حساب را بخواند، آنها را تحلیل کند یا اقداماتی را انجام دهد. میزان این دسترسی به نوع ایجنت، مجوزهای آن و قابلیتهای وبسایت مقصد بستگی دارد.
برای مثال، اگر ایجنتی با اجازه کاربر وارد یک سرویس ایمیل شود، پنهانماندن رمز عبور الزاماً مانع مشاهده پیامهای موجود در صندوق ورودی نمیشود. به همین ترتیب، ورود به یک سرویس مالی یا کاری میتواند دسترسی به اطلاعات حساس یا امکان انجام عملیات مشخصی را فراهم کند.
بنابراین، امنیت این قابلیت تنها به محافظت از رمز عبور محدود نیست. کاربران باید بررسی کنند ایجنت پس از ورود چه کارهایی میتواند انجام دهد، چه اطلاعاتی را پردازش میکند و آیا برای اقدامات مهم به تأیید جداگانه نیاز دارد یا خیر.
چرا مدیریت امن دسترسی برای ایجنتهای هوش مصنوعی اهمیت دارد؟
ایجنتهای هوش مصنوعی با دستیارهای متنی معمولی تفاوت دارند. یک دستیار متنی ممکن است فقط راهنمایی ارائه دهد یا متنی برای کاربر بنویسد؛ اما یک ایجنت عاملمحور میتواند با استفاده از ابزارهای مختلف، مراحل یک کار را بهصورت عملی اجرا کند. همین توانایی باعث میشود دسترسی به حسابهای کاربری و سرویسهای آنلاین برای آنها اهمیت بیشتری پیدا کند.
برای انجام وظایفی مانند بررسی اطلاعات، تنظیم برخی گزینهها، مدیریت امور کاری یا تکمیل فرایندهای آنلاین، ایجنت ممکن است به حسابی نیاز داشته باشد که اطلاعات شخصی یا سازمانی در آن نگهداری میشود. اگر رمز عبور مستقیماً در اختیار ایجنت قرار بگیرد، احتمال دارد این اطلاعات در معرض خطرهای بیشتری قرار گیرند؛ بهویژه اگر ابزارهای مورد استفاده، نحوه نگهداری دادهها یا سیاستهای پردازش اطلاعات بهخوبی شناخته نشده باشند.
راهکارهایی مانند 1Password for Agents تلاش میکنند میان توانایی انجام کار و دسترسی به اطلاعات حساس فاصله ایجاد کنند. در این مدل، سرویس مدیریت رمز عبور نقش واسطه را بر عهده میگیرد و اطلاعات ورود را طبق فرایند تعریفشده به وبسایت منتقل میکند.
این رویکرد میتواند نیاز به اشتراکگذاری مستقیم رمزها را کاهش دهد، اما تمام خطرهای مربوط به استفاده از ایجنتها را از بین نمیبرد. ایجنتی که وارد حساب میشود، ممکن است همچنان بتواند اطلاعاتی را مشاهده کند یا اقداماتی را انجام دهد که کاربر انتظار آن را نداشته است. به همین دلیل، کنترل مجوزها و بررسی درخواستهای دسترسی همچنان ضروری است.
پشتیبانی از Claude و دیگر ابزارهای هوش مصنوعی
معرفی 1Password for Agents ادامه یکپارچهسازی پیشین این سرویس با Claude است. طبق اطلاعات منتشرشده، این قابلیت در ماه ژوئیه برای فراهمکردن امکان ورود تأییدشده به وبسایتها از طریق مرورگر در مک معرفی شده بود. قابلیت جدید، این رویکرد را در قالبی گستردهتر برای اتصال ایجنتهای پشتیبانیشده به اطلاعات ورود دنبال میکند.
همچنین اعلام شده است که یکپارچهسازی با سرویسهای Meta Muse و Grok Bot طی روزهای آینده بهتدریج در دسترس قرار میگیرد. پشتیبانی از Claude Duet، ChatGPT Work، dots و Townie از شرکت Town نیز برای آینده اعلام شده است.
این فهرست نشان میدهد که مدیریت امن دسترسی میتواند به یکی از بخشهای مهم زیرساخت ایجنتهای هوش مصنوعی تبدیل شود. هرچه تعداد ابزارهایی که قادر به انجام وظایف واقعی در وب هستند افزایش یابد، نیاز به راهکاری برای کنترل دسترسی آنها به حسابهای کاربری نیز بیشتر خواهد شد.
بااینحال، اعلام پشتیبانی یا برنامهریزی برای یکپارچهسازی به این معنا نیست که تمام این ابزارها در همان زمان برای همه کاربران قابل استفاده هستند. زمان عرضه، شرایط فعالسازی و سازگاری هر اتصال ممکن است متفاوت باشد؛ بنابراین، کاربران باید وضعیت پشتیبانی هر ایجنت را در اطلاعات رسمی 1Password بررسی کنند.
1Password for Agents برای چه حسابهایی رایگان است؟
طبق اعلام منتشرشده، قابلیت 1Password for Agents بدون هزینه اضافی برای کاربران حسابهای Individual و Families در دسترس قرار میگیرد؛ البته این شرایط به حسابهایی مربوط است که روی وبسایت 1Password.com میزبانی میشوند.
در مقابل، حسابهایی که روی دامنههای 1Password.ca و 1Password.eu میزبانی میشوند، در حال حاضر از این قابلیت پشتیبانی نمیکنند. بنابراین، رایگانبودن ویژگی به معنای دسترسی تمام کاربران 1Password در همه مناطق و همه انواع حسابها نیست.
اگر قصد استفاده از این امکان را دارید، ابتدا نوع حساب و دامنه محل میزبانی آن را بررسی کنید. همچنین بهتر است مطمئن شوید ایجنت موردنظر در فهرست ابزارهای پشتیبانیشده قرار دارد و روش اتصال آن با سیستم مورد استفاده شما سازگار است.
کاربران برای استفاده امن از ایجنتها چه نکاتی را رعایت کنند؟
هرچند استفاده از یک لایه واسط برای ورود میتواند خطر افشای مستقیم رمز عبور را کاهش دهد، کاربران همچنان باید هنگام سپردن وظایف حساس به هوش مصنوعی محتاط باشند. چند اقدام میتواند به مدیریت بهتر ریسک کمک کند:
- فقط دسترسیهای ضروری را فعال کنید: اطلاعات ورود حسابهایی را در اختیار فرایند اتصال قرار دهید که ایجنت برای وظیفه مشخص به آنها نیاز دارد.
- درخواستهای ورود را بررسی کنید: پیش از تأیید، مطمئن شوید درخواست مربوط به همان وبسایت و همان کاری است که قصد انجام آن را دارید.
- دسترسی حسابهای حساس را محدود کنید: برای حسابهای مالی، کاری یا دارای اطلاعات محرمانه، مجوزهای ایجنت را با دقت بیشتری بررسی کنید.
- به فعالیتهای پس از ورود توجه کنید: محافظت از رمز عبور به این معنا نیست که ایجنت نمیتواند محتوای حساب را مشاهده کند یا عملیاتی انجام دهد.
- اتصالهای غیرضروری را قطع کنید: اگر دیگر به یک ایجنت نیاز ندارید، دسترسی آن را از طریق تنظیمات مربوط لغو کنید.
- از ابزارهای معتبر استفاده کنید: پیش از اتصال حسابها، درباره سازوکار امنیتی و سیاستهای پردازش اطلاعات ایجنت موردنظر تحقیق کنید.
این اقدامات به کاربران کمک میکند از مزایای خودکارسازی بهره ببرند، بدون اینکه کنترل حسابهای شخصی و کاری خود را بهطور غیرضروری واگذار کنند.
آیا ورود بدون افشای رمز عبور به معنای امنیت کامل است؟
پاسخ کوتاه، خیر است. قابلیت 1Password for Agents با هدف جلوگیری از مشاهده مستقیم اطلاعات ورود توسط ایجنت طراحی شده است؛ اما امنیت یک فرایند خودکار تنها به نحوه انتقال رمز عبور وابسته نیست. نوع مجوزهای ایجنت، محتوایی که پس از ورود به آن دسترسی پیدا میکند، رفتار آن هنگام اجرای دستورها و سطح نظارت کاربر نیز اهمیت دارند.
برای مثال، اگر یک ایجنت به حسابی وارد شود و اجازه خواندن یا تغییر اطلاعات آن را داشته باشد، ممکن است همچنان بتواند عملیاتی فراتر از انتظار کاربر انجام دهد؛ حتی اگر هیچگاه رمز عبور را مشاهده نکرده باشد. بنابراین، باید میان «محافظت از اطلاعات ورود» و «محدودکردن اختیار ایجنت در حساب» تفاوت قائل شد.
همچنین نباید صرفاً بر اساس معرفی یک قابلیت امنیتی نتیجه گرفت که تمام سناریوهای حمله یا خطا پوشش داده شدهاند. برای ارزیابی کاملتر، لازم است جزئیات پیادهسازی، مجوزهای هر اتصال و محدودیتهای اعلامشده از سوی سرویس بررسی شوند.
جمعبندی؛ گامی برای ورود امنتر هوش مصنوعی به حسابهای آنلاین
قابلیت 1Password for Agents راهکاری برای ورود ایجنتهای هوش مصنوعی به حسابهای آنلاین بدون افشای مستقیم رمز عبور است. در این فرایند، ایجنت درخواست دسترسی را ارسال میکند، کاربر آن را بررسی و تأیید میکند و 1Password اطلاعات ورود لازم را مستقیماً در وبسایت وارد میکند.
این قابلیت میتواند اشتراکگذاری رمزهای عبور در مکالمات هوش مصنوعی را کاهش دهد و کنترل بیشتری برای مدیریت دسترسیها در اختیار کاربران قرار دهد. پشتیبانی برنامهریزیشده از ابزارهایی مانند Claude، Grok Bot و ChatGPT Work نیز نشان میدهد که اتصال ایمن ایجنتها به حسابهای آنلاین به موضوعی مهم در توسعه دستیارهای عاملمحور تبدیل شده است.
بااینحال، محافظت از رمز عبور با محدودکردن تمام فعالیتهای ایجنت یکسان نیست. کاربران باید علاوه بر کنترل اطلاعات ورود، مجوزهای ایجنت و دسترسی آن به دادههای حساب را نیز بررسی کنند. همچنین، این قابلیت در حال حاضر برای حسابهای Individual و Families میزبانیشده روی 1Password.com بدون هزینه اضافی ارائه میشود و همه دامنههای منطقهای را پوشش نمیدهد.
برای مطالعه جدیدترین اخبار و تحلیلهای هوش مصنوعی، امنیت دیجیتال و ابزارهای بهرهوری به دیجیتال مارکتینگ ایران مراجعه کنید.
“`