به نقل از دیجیتال مارکتینگ ایران، گوگل از شناسایی یک عملیات گسترده آلودهسازی دستگاههای اندرویدی خبر داده است که طی آن، بیش از ۱.۳ میلیون گیرنده دیجیتال و تجهیزات هوشمند بهصورت مخفیانه به شبکهای از دستگاههای آلوده یا باتنت تبدیل شدهاند. بررسیهای این شرکت نشان میدهد یکی از شرکای تجاری سازنده تجهیزات اندرویدی، یعنی شرکت چینی Videostrong Technology، در تعبیه سازوکار نفوذ در محصولات خود نقش داشته است. گوگل پس از شناسایی این فعالیت، همکاری تجاری با این شرکت را بهطور کامل متوقف کرد و مجوز ساخت، عرضه و تأمین نرمافزار برای محصولات تأییدشده اندرویدی را از آن سلب کرد.
اهمیت این پرونده تنها به تعداد دستگاههای آلوده محدود نمیشود؛ بلکه نشان میدهد زنجیره تأمین سختافزار و نرمافزار میتواند به یکی از مسیرهای جدی ورود بدافزار تبدیل شود. در این ماجرا، کاربران لزوماً برنامه مشکوکی نصب نکرده بودند و دستگاهها میتوانستند پس از راهاندازی اولیه، بدون اطلاع مالک به بخشی از زیرساخت مجرمان سایبری تبدیل شوند.
گوگل چگونه باتنت ۱.۳ میلیون دستگاه اندرویدی را شناسایی کرد؟
بر اساس گزارش منتشرشده از سوی تیم اطلاعات تهدیدات گوگل، یکی از شرکای تجاری سازنده دستگاههای اندرویدی، بهصورت مخفیانه راه نفوذی را در بیش از ۱.۳ میلیون دستگاه تعبیه کرده بود. این سازوکار به مهاجمان اجازه میداد کنترل بخشهایی از عملکرد دستگاههای آلوده را در اختیار بگیرند و از آنها برای فعالیتهای مخرب استفاده کنند.
گوگل اعلام کرده است که شرکت Videostrong Technology مستقر در شنژن چین در این عملیات نقش داشته است. این شرکت با قرار دادن سازوکار آلودهسازی در محصولات مختلف، امکان دسترسی شبکههای مجرمانه به دستگاهها را فراهم میکرد. پس از کشف این فعالیت، گوگل سازوکار نفوذ را غیرفعال کرد و همکاری خود با این تولیدکننده را بهطور دائمی پایان داد.
طبق تصمیم اعلامشده، Videostrong دیگر اجازه ندارد برای محصولات تأییدشده اندرویدی ساختوساز انجام دهد یا نرمافزار و خدمات مرتبط با آنها را تأمین کند. این اقدام نشان میدهد گوگل پرونده را صرفاً یک آسیبپذیری نرمافزاری معمولی تلقی نکرده و آن را مسئلهای مرتبط با اعتماد به زنجیره تأمین دستگاههای اندرویدی دانسته است.
بدافزار اندرویدی چه فعالیتهایی انجام میداد؟
دستگاههای آلوده بدون اطلاع صاحبانشان در اختیار شبکههای مجرمانه قرار میگرفتند. هدف از این دسترسی، انجام فعالیتهایی مانند کلاهبرداری تبلیغاتی، سرقت اطلاعات و هدایت غیرمجاز ترافیک شبکه بود. در واقع، سختافزاری که کاربر برای تماشای محتوای تصویری یا استفاده از خدمات هوشمند خریداری کرده بود، میتوانست در پسزمینه به ابزاری برای فعالیتهای سایبری غیرقانونی تبدیل شود.
یکی از کاربردهای مهم این دستگاهها، تبدیل آنها به بخشی از شبکه پروکسی مسکونی بود. در چنین شبکههایی، ترافیک اینترنت از طریق اتصال دستگاههای کاربران عادی عبور میکند. این روش میتواند منشأ واقعی ترافیک را پنهان کند و شناسایی فعالیت مهاجمان را دشوارتر سازد.
از سوی دیگر، ماژولهای مخرب قادر بودند فعالیتهای مرتبط با کلاهبرداری تبلیغاتی را اجرا کنند. در این نوع کلاهبرداری، دستگاههای آلوده ممکن است بدون اطلاع کاربر درخواستهای تبلیغاتی جعلی ایجاد کنند یا در فعالیتهایی مشارکت داشته باشند که هدف آنها تولید درآمد غیرواقعی از نمایش و تعامل با تبلیغات است.
سرقت اطلاعات و نصب بدافزارهای دیگر نیز از جمله خطرهای مطرحشده در گزارش گوگل است. بنابراین، آلودگی اولیه میتوانست تنها نقطه شروع باشد و دستگاه را در معرض تهدیدهای ثانویه قرار دهد.
مدل درآمدزایی شرکت چینی از آلودگی دستگاهها
یکی از بخشهای مهم گزارش گوگل به نحوه کسب درآمد از این عملیات مربوط میشود. طبق توضیحات این شرکت، Videostrong از طریق فروش دسترسی به دستگاههای آلوده به مجرمان سایبری و بارگذاری ماژولهای بدافزاری متعلق به آنها درآمد کسب میکرد.
به بیان دیگر، سازوکار آلودهسازی فقط برای استفاده مستقیم یک گروه مهاجم طراحی نشده بود؛ بلکه امکان واگذاری دسترسی به دیگر مجرمان را نیز فراهم میکرد. این مدل میتواند به شکلگیری بازاری غیرقانونی برای استفاده از دستگاههای قربانی منجر شود؛ بازاری که در آن، دسترسی به سختافزارهای آلوده در اختیار گروههای مختلف قرار میگیرد.
نقش ماژولهای ثانویه در گسترش آلودگی
بر اساس توضیح گوگل، ماژولهای ثانویهای که روی دستگاههای آلوده بارگذاری میشدند، چند وظیفه داشتند: اجرای کلاهبرداری تبلیغاتی، تبدیل دستگاهها به بخشی از شبکه پروکسی مسکونی و نصب بدافزارهای دیگر روی سختافزارهای آسیبدیده.
این ساختار چندمرحلهای باعث میشود شناسایی و پاکسازی آلودگی پیچیدهتر شود. حتی اگر یک بخش از سازوکار مخرب غیرفعال شود، ماژولهای دیگر یا مسیرهای توزیع مستقل ممکن است همچنان برای ادامه فعالیت مورد استفاده قرار گیرند.
گوگل اعلام کرده است که برای مقابله با این تهدید، اقداماتی جهت از کار انداختن دامنههای فرماندهی و کنترل یا C2 انجام داده است. این دامنهها به بدافزارها امکان میدهند با زیرساخت مهاجمان ارتباط برقرار کنند، دستورهای تازه دریافت کنند یا اطلاعات و دادههای موردنیاز را منتقل سازند.
گوگل از قطع دسترسی به ۱۰ میلیون دستگاه دیگر خبر داد
نکته قابلتوجه در گزارش گوگل این است که دامنه فعالیت مجرمان سایبری احتمالاً به همان ۱.۳ میلیون دستگاه مرتبط با XCPE محدود نبوده است. گوگل میگوید این گروهها کانالهای توزیع دیگری نیز در اختیار دارند و به همین دلیل، غیرفعالسازی زیرساختهای فرماندهی و کنترل میتواند دسترسی آنها را به دستکم ۱۰ میلیون دستگاه آلوده دیگر نیز قطع کند.
این رقم یک برآورد اعلامشده از سوی گوگل است و نباید آن را با تعداد دستگاههایی که مستقیماً در پرونده Videostrong شناسایی شدهاند یکسان دانست. عدد بیش از ۱.۳ میلیون به دستگاههای مرتبط با سازوکار مورد بررسی اشاره دارد؛ درحالیکه برآورد ۱۰ میلیون دستگاه، به دامنه گستردهتر زیرساختها و کانالهای توزیع مورد استفاده مجرمان مربوط میشود.
این تفاوت اهمیت زیادی دارد؛ زیرا نشان میدهد مقابله با یک شبکه بدافزاری ممکن است پیامدهایی فراتر از محصولات یک تولیدکننده داشته باشد. بااینحال، میزان واقعی اثرگذاری اقدامات گوگل به استمرار غیرفعالسازی زیرساختها و شناسایی مسیرهای جایگزین مهاجمان وابسته است.
کدام دستگاهها به بدافزار آلوده شده بودند؟
برخلاف تصور اولیه، این آلودگی فقط یک مدل خاص از گیرندههای دیجیتال را هدف قرار نداده بود. طبق اطلاعات منتشرشده، طی چندین سال سازوکار مخرب در محصولات و برندهای مختلف تعبیه میشد و دامنه آن به گروههای متفاوتی از تجهیزات هوشمند گسترش پیدا کرده بود.
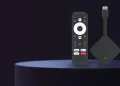
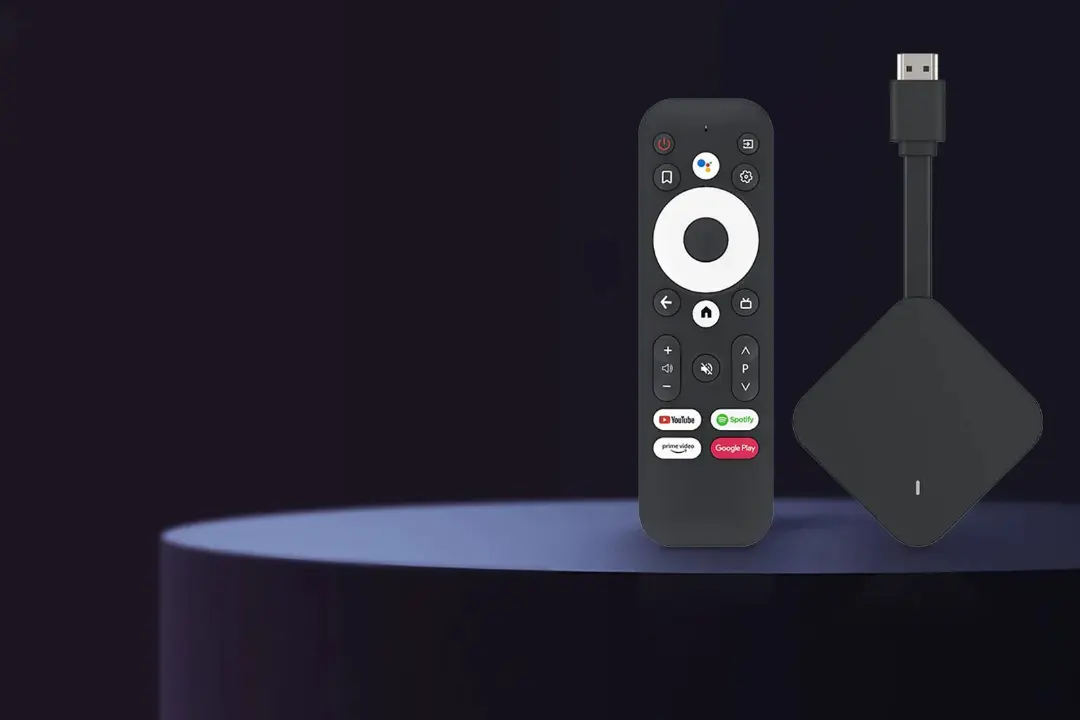
بخش عمده دستگاههای آسیبدیده را گیرندههای دیجیتال مبتنی بر Android TV تشکیل میدادند. این محصولات معمولاً برای تبدیل تلویزیونهای معمولی به تلویزیون هوشمند یا دسترسی به سرویسهای پخش آنلاین استفاده میشوند. با توجه به قیمت و تنوع بالای این تجهیزات در بازار، آلودگی گسترده آنها میتواند تعداد زیادی از کاربران را در معرض خطر قرار دهد.
بااینحال، دامنه آلودگی به گیرندههای تلویزیونی محدود نبود. دستگاههای اینترنت اشیا یا IoT نیز در میان محصولات آسیبدیده قرار داشتند؛ از جمله تجهیزات پزشکی از راه دور، دستگاههای کارائوکه و تابلوهای تبلیغاتی دیجیتال.
گسترش آلودگی به این گروه از تجهیزات اهمیت موضوع را بیشتر میکند. بسیاری از دستگاههای اینترنت اشیا بهصورت مداوم به شبکه متصل هستند و کاربران ممکن است کمتر از تلفن همراه یا رایانه شخصی به وضعیت امنیتی آنها توجه کنند. همین مسئله میتواند فرصت مناسبی برای سوءاستفاده مهاجمان فراهم کند.
ترفند نصب مخفیانه بدافزار پس از اولین راهاندازی دستگاه
یکی از جزئیات فنی مهم این پرونده، زمانبندی اجرای سازوکار آلودهسازی است. طبق گزارش منتشرشده، سازنده چینی از روشهای پیچیده مبهمسازی کد استفاده میکرد تا بارگذاری بدافزار پس از نخستین بوت سختافزار توسط کاربر انجام شود.
مبهمسازی کد به روشهایی گفته میشود که خواندن، تحلیل و شناسایی عملکرد واقعی یک برنامه را دشوارتر میکنند. توسعهدهندگان بدافزار ممکن است از این روشها برای پنهان کردن رفتار مخرب یا عبور از فرایندهای بررسی امنیتی استفاده کنند.
اجرای آلودگی پس از نخستین راهاندازی دستگاه نیز میتواند شناسایی مشکل را دشوارتر کند. در چنین سناریویی، محصول ممکن است در زمان تولید یا بررسی اولیه، رفتار مشکوک آشکاری نشان ندهد؛ اما پس از روشن شدن و اتصال به شبکه، بخش مخرب فعال شود.
این موضوع گوگل را به بازنگری اساسی در فرایند اعتبارسنجی سازندگان و محصولات اندرویدی وادار کرده است. چنین بازنگریای اهمیت بررسی رفتار واقعی دستگاه پس از راهاندازی را برجسته میکند؛ زیرا ارزیابی امنیتی نباید تنها به وضعیت محصول در زمان تأیید اولیه محدود بماند.
این پرونده چه هشداری برای کاربران دستگاههای اندرویدی دارد؟
پرونده Videostrong نشان میدهد امنیت دستگاههای هوشمند فقط به رفتار کاربران و برنامههایی که نصب میکنند وابسته نیست. گاهی خطر میتواند از مرحله تولید سختافزار یا زنجیره تأمین نرمافزار وارد شود. در چنین شرایطی، حتی کاربری که از فروشگاههای رسمی برنامه دریافت میکند و اصول امنیتی را رعایت میکند، ممکن است با دستگاهی روبهرو باشد که از ابتدا یا در فرایند راهاندازی به خطر افتاده است.
کاربران برای کاهش ریسک بهتر است دستگاههای اندرویدی و گیرندههای تلویزیونی خود را از فروشندگان و برندهای معتبر تهیه کنند، بهروزرسانیهای رسمی را نصب کنند و از اتصال تجهیزات ناشناس و غیرضروری به شبکه خانگی خودداری کنند. بررسی رفتار غیرعادی دستگاه، مصرف غیرمعمول اینترنت و فعالیتهای مشکوک شبکه نیز میتواند در شناسایی برخی مشکلات کمککننده باشد.
البته این اقدامات تضمین نمیکنند که یک دستگاه آلوده در سطح زنجیره تأمین پاکسازی شود. اگر محصولی در فهرست هشدارهای رسمی سازنده یا پلتفرم قرار بگیرد، کاربران باید دستورالعملهای امنیتی منتشرشده از سوی همان شرکت را دنبال کنند. همچنین بازنشانی کارخانهای لزوماً راهحل قطعی برای بدافزاری نیست که در سطح سیستمعامل یا میانافزار دستگاه تعبیه شده باشد.
جمعبندی؛ زنجیره تأمین به نقطه حساس امنیت اندروید تبدیل شده است
کشف آلودگی بیش از ۱.۳ میلیون دستگاه اندرویدی و توقف همکاری گوگل با Videostrong Technology، یکی از پروندههای مهم امنیت زنجیره تأمین تجهیزات هوشمند را برجسته میکند. طبق گزارش گوگل، سازوکار مخرب این شرکت امکان فروش دسترسی به دستگاههای آلوده و اجرای فعالیتهایی مانند کلاهبرداری تبلیغاتی، ایجاد شبکه پروکسی مسکونی و نصب بدافزارهای ثانویه را فراهم میکرد.
گسترش آلودگی به گیرندههای Android TV و تجهیزات اینترنت اشیا، همراه با استفاده از روشهای مبهمسازی کد و فعالسازی بدافزار پس از نخستین راهاندازی، نشان میدهد روشهای سنتی بررسی امنیت محصولات کافی نیستند. بازنگری گوگل در فرایند اعتبارسنجی سازندگان نیز بیانگر اهمیت کنترل مستمر زنجیره تأمین است.
این پرونده یادآوری میکند که امنیت یک دستگاه هوشمند از زمان خرید آن آغاز نمیشود، بلکه به فرایند طراحی، تولید، تأیید نرمافزار و پشتیبانی سازنده وابسته است. برای دنبال کردن تازهترین اخبار امنیت سایبری، اندروید و فناوریهای دیجیتال، به دیجیتال مارکتینگ ایران مراجعه کنید.
“`